
Construire un cadre de risque IA pour les sociétés de gestion
This article is also available in English.
Les sociétés de gestion agréées par l'AMF ont jusqu'à fin octobre pour démontrer qu'elles maîtrisent leur exposition à l'IA, et pas seulement qu'elles savent la décrire sur le papier. Cela suppose de faire converger trois chantiers réglementaires distincts, l'AMF, DORA et l'AI Act européen, en une seule réponse.
Pourquoi maintenant
Trois événements, cette année, ont fait passer le risque IA du sujet de discussion à l'échéance réglementaire.
En avril 2026, le modèle Mythos d'Anthropic a révélé des milliers de failles critiques dans l'industrie, au point que la Banque centrale européenne a convoqué les directeurs des risques des banques de la zone euro pour qu'ils expliquent leur exposition. En juin, la FSMA belge a alerté : les modèles d'IA de pointe abaissent nettement le seuil à partir duquel il devient intéressant d'attaquer une entité régulée, quelle que soit sa taille. L'AMF avait déjà fait du risque cyber sa principale préoccupation pour 2026, et a lancé cet été une campagne auprès des sociétés de gestion : gouvernance, cas d'usage de l'IA déjà en place dans le dispositif cyber, délais cibles de correction, et part des prestataires critiques réellement interrogés sur leur propre exposition à l'IA. Un courrier de suivi a fixé une échéance ferme au 30 octobre pour les réponses individuelles.
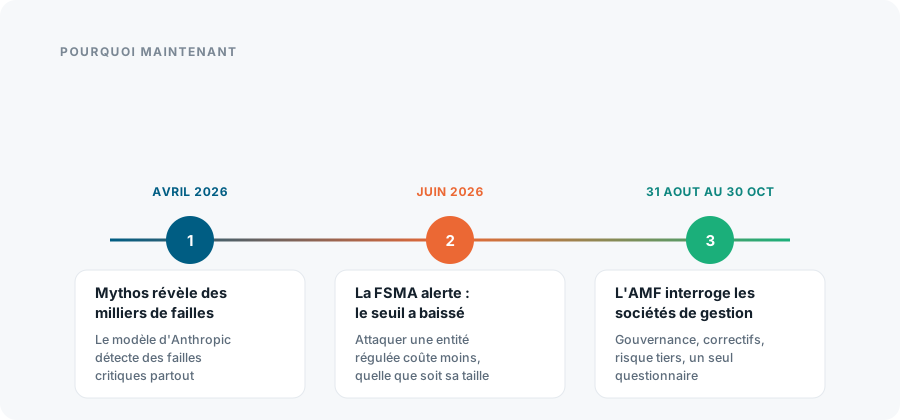
Trois mois, trois alertes, un questionnaire avec une date butoir.
Ces trois chantiers ne se lisent pas séparément. DORA fait déjà de l'IA une composante du patrimoine TIC. L'AI Act y ajoute ses propres obligations d'inventaire et de supervision humaine.
Ce que dit vraiment une conférence sur la gouvernance de l'IA
J'ai assisté à une présentation de Charlene Seal à la Switzerland AI Community. La session s'ouvre sur l'AI Act, puis détaille quatre risques qu'elle place au centre de la gouvernance opérationnelle de l'IA : injection de prompt, fuite d'informations sensibles, désinformation et agentivité excessive, chacun assorti de contrôles réellement applicables, et non d'une liste de principes. Deux de ces quatre risques recoupent précisément les erreurs commises au quotidien dans une société de gestion : coller des positions clients dans un chatbot public (fuite d'informations sensibles), ou laisser un agent accéder à une boîte mail qu'il ne devrait pas lire (agentivité excessive).
La fuite d'informations sensibles recouvre en réalité deux problèmes distincts. Le premier porte sur les données clients : Presidio, de Microsoft, un SDK open source qui détecte et masque les données personnelles avant qu'elles n'atteignent un modèle ou un index documentaire. Son analyseur combine reconnaissance d'entités nommées (NER), regex et sommes de contrôle. Il repère donc les identifiants évidents (IBAN, numéros de carte, formats d'identifiants nationaux) ainsi que les noms et adresses en texte libre, et son anonymiseur masque, remplace ou chiffre ce qu'il trouve avant que le texte ne quitte l'environnement de la société.
Ce qu'aucun détecteur ne décide à votre place, c'est ce qui rend une personne identifiable. Au sens de l'article 4 du RGPD, une information devient une donnée à caractère personnel dès lors qu'une personne peut être identifiée « directement ou indirectement », et dans la gestion d'actifs ce seuil est vite atteint : une fonction, une ville, une taille de mandat et une année de naissance désignent un individu unique bien avant qu'un champ isolé ne ressemble à une donnée personnelle. Presidio le dit lui-même : la détection automatisée n'offre aucune garantie de trouver toutes les informations sensibles, et des protections complémentaires restent nécessaires. L'outil réduit les fuites. Il ne certifie pas que ce qui est passé était anonyme.
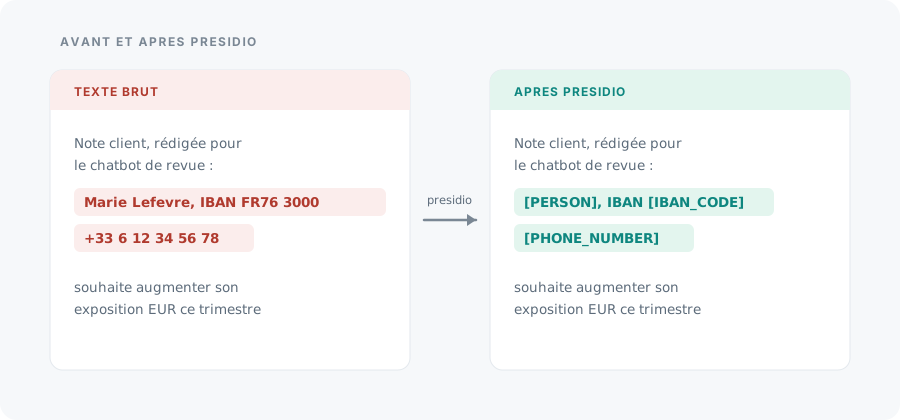
Toute la différence entre « un analyste a collé une fiche client dans un chatbot » et « un analyste a collé une fiche client anonymisée dans un chatbot ».
Le second problème, ce sont les secrets : une clé d'API, une chaîne de connexion, un fichier .env entier collé dans un chatbot pour faire déboguer un problème. Rien de tout cela n'est une donnée personnelle, donc les recognizers par défaut de Presidio passent à côté. Son cadre de reconnaissance ne s'arrête pourtant pas aux regex. À côté des regex et des modèles NER, Presidio propose des recognizers fondés sur des modèles de langage, avec Azure OpenAI, Gemini ou un modèle local via Ollama derrière eux : la définition de ce qui est sensible tient alors dans un prompt et quelques exemples, au lieu d'un motif figé. Cela vaut autant pour le problème de combinaison évoqué plus haut que pour une clé AWS : on peut demander à un prompt de signaler tout ce qui identifie un client en contexte, ce qu'aucune regex ne fera jamais. Les captures d'écran comptent aussi, d'où le module de masquage d'images de Presidio, qui passe d'abord par l'OCR avant d'appliquer les mêmes recognizers au texte obtenu.
Cela couvre ce qui sort par un prompt. Pour ce qui sort par un dépôt de code, la FINMA comme DORA attendent un incident tracé et pris en charge derrière chaque détection (qui l'a examinée, quand, la clé était-elle réellement active), pas une ligne de log, ce qu'un simple scanner en CI ne fournit pas. Une solution gérée comme GitGuardian est une façon d'obtenir cette traçabilité ; le bon choix dépend de l'endroit où les secrets se trouvent réellement.
La leçon
Un discours sur le risque IA s'écrit facilement sous forme de principes : injection de prompt, fuite d'informations sensibles, désinformation, agentivité excessive. Il ne devient utile que lorsque chacun d'eux est adossé à quelque chose qui tourne vraiment, et pas seulement à un nom.
Pour aller plus loin
- Bloomberg : la BCE examine le modèle Mythos d'Anthropic avec les dirigeants : la réaction de la BCE aux failles révélées par Mythos
- AMF : l'appel aux acteurs financiers à renforcer leurs dispositifs de cybersécurité : la communication publique du régulateur à l'origine de la campagne IA
- FSMA 2026/15, « Frontier AI Systems et risques cyber » : l'alerte du régulateur belge sur l'IA de pointe et le risque cyber des entités régulées
- Switzerland AI Community : SAIC #038, AI Governance in 2026, présenté par Charlene Seal : la conférence sur l'AI Act et quatre catégories concrètes de risque IA
- Article 4 du RGPD : la définition de la donnée à caractère personnel, identification « directement ou indirectement » comprise
- Microsoft Presidio : le SDK open source de détection et d'anonymisation utilisé pour le volet données clients
- Documentation Presidio : les recognizers personnalisés et le module de masquage d'images, pour étendre Presidio aux secrets et aux captures d'écran
- GitGuardian : un exemple de détection de secrets au niveau du dépôt, avec le cycle de traitement des incidents qu'un scanner en CI seul ne fournit pas